นักวิจัยจากทีมวิจัยและวิเคราะห์ระดับโลกของแคสเปอร์สกี้ (GReAT) ออกรายงานเมื่อวันที่ 17 สิงหาคม พ.ศ. 2569 ระบุการเคลื่อนไหวของกลุ่มภัยคุกคามขั้นสูงที่มีชื่อเรียกว่า SilverFox ซึ่งใช้เทคนิคใหม่เชื่อมโยงกับการแพร่ใช้งานปัญญาประดิษฐ์ (AI) เพื่อแทรกซึมระบบขององค์กรในภูมิภาคเอเชียแปซิฟิก
รูปแบบการโจมตีและช่องทางที่ใช้
งานวิเคราะห์ของ GReAT ระบุว่า SilverFox ดำเนินการโดยใช้กลยุทธ์การส่งเพย์โหลดแบบหลายขั้นตอนและโครงสร้างพื้นฐานที่แยกส่วน เพื่อลดโอกาสถูกตรวจจับและปิดกั้นห่วงโซ่การโจมตี โดยช่องทางหลักที่ใช้มีทั้งเว็บไซต์ปลอม อีเมลฟิชชิง และไฟล์อันตรายที่แพร่ผ่านแอปส่งข้อความหรือโซเชียลมีเดีย
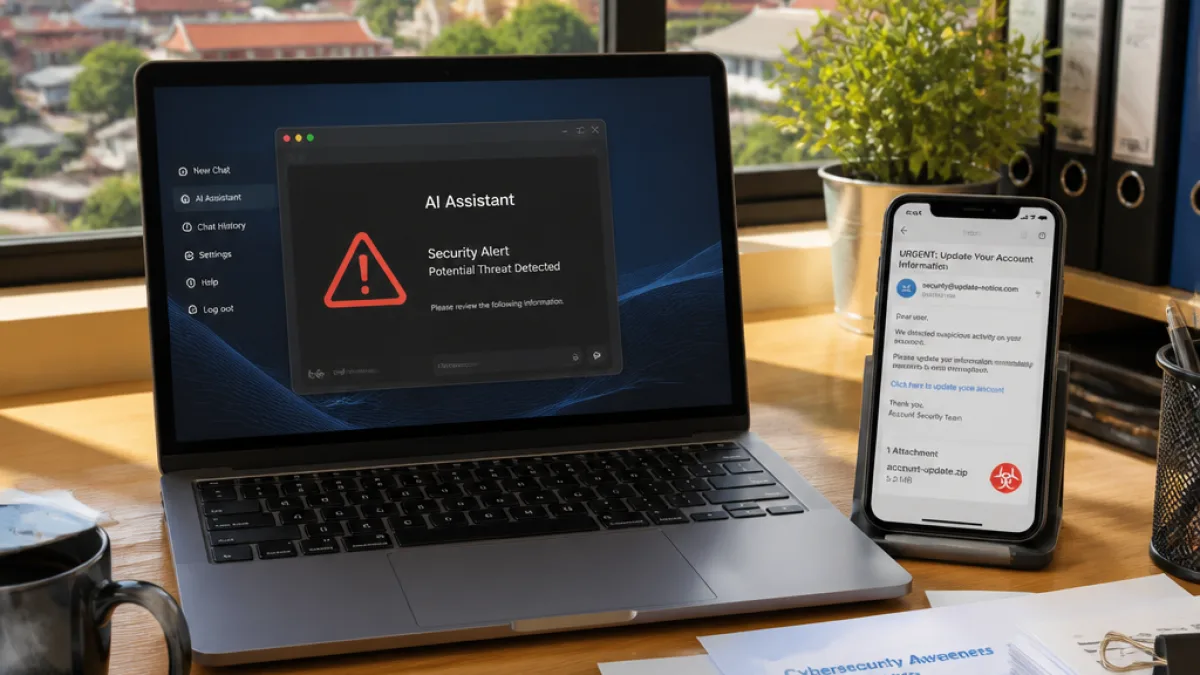
หนึ่งในจุดที่มีความน่ากังวลคือการใช้ แอป Claude ปลอม ซึ่งเลียนแบบผู้ช่วยสนทนาและโมเดลภาษาขนาดใหญ่ที่พัฒนาโดย Anthropic และถูกออกแบบมาสำหรับผู้ใช้งานบนระบบปฏิบัติการ Windows, macOS และ Linux เพื่อหลอกให้ผู้ใช้ดาวน์โหลดหรือรันไฟล์ที่เป็นอันตราย
“SilverFox เป็นหนึ่งในกลุ่มภัยคุกคามที่เคลื่อนไหวมากที่สุดในภูมิภาคเอเชียแปซิฟิก เข้าถึงเป้าหมายผ่านสามช่องทางง่ายๆ ได้แก่ เว็บไซต์ปลอม อีเมลฟิชชิง และไฟล์ที่เป็นอันตรายที่แพร่กระจายผ่านแอปพลิเคชันส่งข้อความโซเชียล” — เย จิน (เซธ), หัวหน้านักวิจัยด้านความปลอดภัย GReAT
กลุ่มเป้าหมายและลักษณะแคมเปญ
รายงานระบุว่าแคมเปญล่าสุดมุ่งเป้าไปยังองค์กรในอินเดีย อินโดนีเซีย แอฟริกาใต้ และรัสเซีย โดยกระทบหลายภาคธุรกิจไม่ว่าจะเป็นที่ปรึกษา การค้า และการขนส่ง เทคนิคการแฝงตัวของ SilverFox มักใช้ข้อความอีเมลที่ปลอมเป็นการแจ้งเตือนการตรวจสอบภาษีหรือเอกสารทางการ เพื่อสร้างความเร่งด่วนและความน่าเชื่อถือให้เหยื่อดาวน์โหลดไฟล์ที่แนบมาซึ่งมีมัลแวร์ฝังอยู่
งานวิจัยของแคสเปอร์สกี้ยังบันทึกการส่งอีเมลที่เป็นอันตรายมากกว่า 1,600 ฉบับ ในช่วงเดือนมกราคมถึงกุมภาพันธ์ พ.ศ. 2569 ซึ่งชี้ให้เห็นถึงความเข้มข้นและการแพร่กระจายของแคมเปญในช่วงเวลาหนึ่ง
ผลกระทบต่อองค์กรในพื้นที่และคำแนะนำ
สำหรับภาคธุรกิจและหน่วยงานราชการในจังหวัดแพร่และจังหวัดอื่น ๆ การปรากฏตัวของแคมเปญในระดับภูมิภาคเป็นสัญญาณเตือนให้ทบทวนมาตรการป้องกันไซเบอร์ ได้แก่ การอัปเดตซอฟต์แวร์ระบบ การตรวจสอบอีเมลที่มาจากภายนอกอย่างระมัดระวัง และการฝึกอบรมพนักงานเกี่ยวกับการระบุอีเมลฟิชชิง
- ตรวจสอบลิงก์และไฟล์แนบในอีเมลที่อ้างว่าเป็นเอกสารทางการหรือการแจ้งเตือนจากหน่วยงานภาษี
- ยืนยันแหล่งที่มาของแอปพลิเคชันก่อนดาวน์โหลด โดยเฉพาะซอฟต์แวร์ที่อ้างว่าเป็นผู้ช่วย AI หรือเครื่องมือวิเคราะห์เอกสาร
- อัปเดตระบบปฏิบัติการและโปรแกรมป้องกันไวรัสอย่างสม่ำเสมอ และเปิดใช้การยืนยันตัวตนแบบหลายปัจจัยเมื่อเป็นไปได้
เครื่องมือและการตรวจจับ
แคสเปอร์สกี้ชี้ว่า SilverFox ใช้ที่อยู่และโดเมนแตกต่างกันในแต่ละขั้นตอนของการโจมตี เพื่อยืดอายุการปฏิบัติการและหลีกเลี่ยงการถูกปิดกั้น การตั้งค่าและการติดตามพฤติกรรมการเชื่อมต่อเครือข่าย (network behavior) จึงมีความสำคัญต่อการตรวจจับการเคลื่อนไหวที่ผิดปกติ
| ประเด็น | ข้อมูลที่รายงาน |
|---|---|
| ช่วงเวลาที่บันทึกการโจมตี | มกราคม–กุมภาพันธ์ พ.ศ. 2569 |
| จำนวนอีเมลอันตราย | มากกว่า 1,600 ฉบับ |
| ระบบเป้าหมาย | Windows, macOS, Linux |
แม้บทบาทของ AI จะเป็นทั้งโอกาสและความเสี่ยงสำหรับองค์กร แต่รายงานเตือนว่าความสามารถของโมเดลภาษาและเครื่องมือช่วยเขียนโค้ด สามารถถูกดัดแปลงเพื่อนำมาใช้เป็นส่วนหนึ่งของกระบวนการโจมตีได้ ดังนั้นการรักษาความตระหนักรู้และการลงทุนด้านความปลอดภัยข้อมูลจึงยังคงเป็นเรื่องจำเป็น
ทีมงานด้านไอทีขององค์กรควรเพิ่มมาตรการตรวจสอบโดเมนและใบรับรอง ดำเนินการทดสอบเจาะระบบ (penetration testing) เป็นระยะ และเตรียมแนวทางตอบสนองเหตุการณ์เมื่อพบการติดเชื้อหรือการบุกรุก เพื่อจำกัดความเสียหายและเร่งการกู้คืนระบบ
สำหรับประชาชนทั่วไป หากได้รับอีเมลที่มีลักษณะเร่งด่วนขอให้ตรวจสอบความถูกต้องของผู้ส่งและหลีกเลี่ยงการเปิดไฟล์แนบที่ไม่ได้คาดหมาย หากสงสัยให้ติดต่อผู้ส่งผ่านช่องทางที่ทราบว่าเป็นทางการก่อนเปิดไฟล์หรือคลิกลิงก์