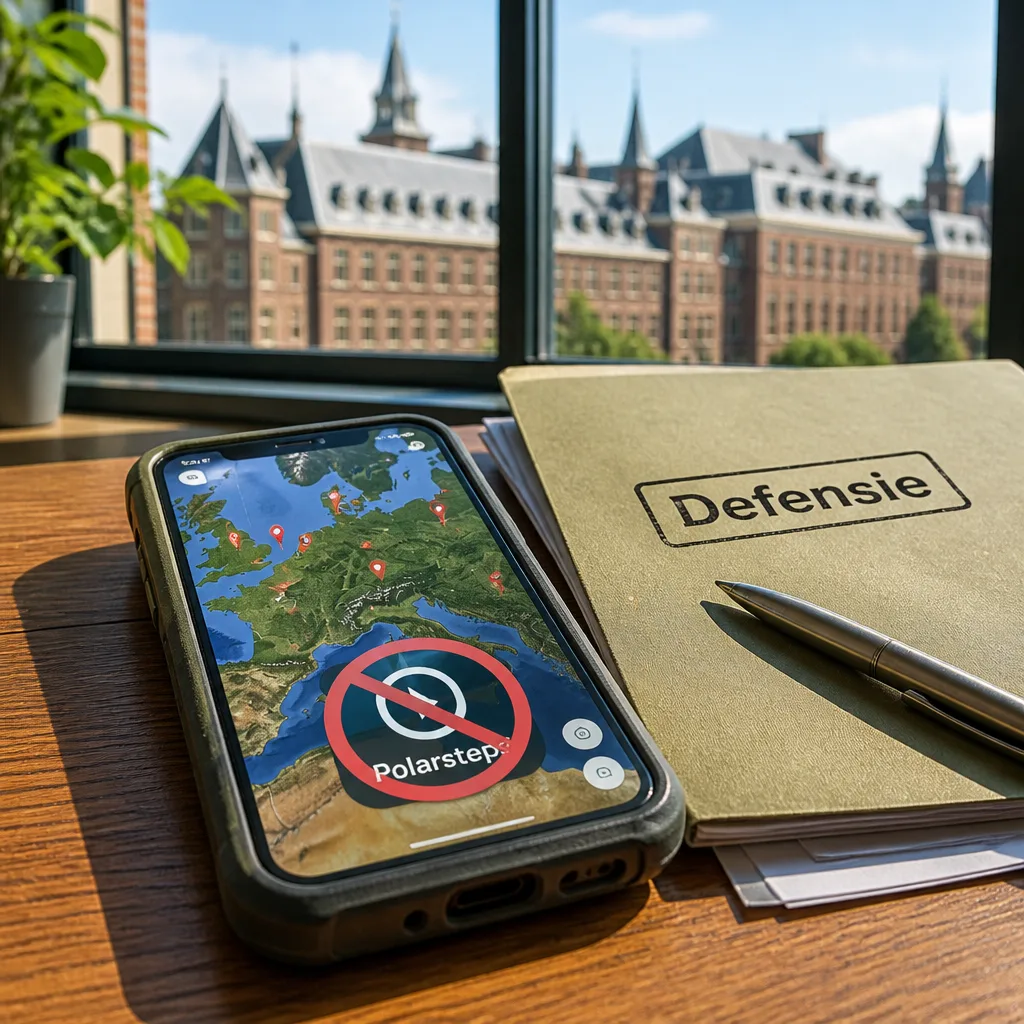
Het ministerie van Defensie heeft de reisapp Polarsteps per direct geblokkeerd op telefoons van personeel. Een woordvoerder bevestigde dat de app op een zogenaamde deny-lijst is gezet, waarop applicaties staan die niet op Defensie-devices mogen worden gebruikt. De maatregel volgt op onderzoek van Follow the Money (FTM), dat concludeerde dat via de app tientallen militairen te volgen waren.
Achtergrond van de gevonden kwetsbaarheid
FTM ontdekte volgens eigen berichten dat via de Application Programming Interface (API) van Polarsteps gegevens van miljoenen gebruikers konden worden opgehaald. Daardoor waren voor sommige militairen eenvoudig adresgegevens, locaties van werkzaamheden en het tijdstip van aanwezigheid te achterhalen. De beschikbaarheid van zulke data riep bij Defensie rechtstreeks bezorgdheid op over operationele veiligheid.
"Polarsteps staat nu 'op een zogeheten deny-lijst, waarop applicaties staan die niet op Defensie-devices mogen worden gebruikt'", aldus de woordvoerder van het ministerie.
Reactie van Polarsteps en nuance rond datalek
Polarsteps bestreed dat er sprake is van een datalek. Volgens het bedrijf had FTM alleen toegang tot publieke tripdata: informatie die gebruikers zelf openbaar hadden gemaakt. Het platform stelde dat door een combinatie van instellingen — wanneer iemand eerst een reis openbaar maakte en later de privacy-instelling wijzigde naar 'Alleen volgers' — oude links naar die openbare gegevens nog steeds werkten. Polarsteps meldt dat deze zwakke plek inmiddels is verholpen.
"We hebben geen enkele aanwijzing gezien dat dit ooit is misbruikt of bij iemand anders dan FTM bekend was," schrijft Polarsteps over de bevindingen.
Voorzieningen en eerdere incidenten
Het verbod sluit aan bij eerdere stappen van Defensie om apps te weren die risico's voor personeel kunnen opleveren. In 2018 verbood het ministerie het gebruik van bepaalde sport- en fitnessapps nadat bleek dat militairen via onder meer Strava te volgen waren. Ook dit jaar nog leidde gebruik van dergelijke trackers tot veiligheidsincidenten: op een Frans vliegdekschip registreerde een matroos zijn hardlooprondjes met Strava, wat ook tot zorgen leidde.
De woordvoerder van Defensie wees erop dat voor privételefoons van militairen minder uitgesproken uitspraken gedaan kunnen worden. In specifieke situaties — zoals in missiegebieden of op bijzondere locaties — gelden volgens hem striktere regels, maar over concrete beveiligingsmaatregelen doet het ministerie geen nadere mededelingen.
Praktische gevolgen en aandachtspunten
De beslissing van Defensie betekent dat op alle uitgegeven diensttelefoons Polarsteps niet meer gebruikt kan worden. Voor medewerkers brengt dit twee vragen naar voren: in hoeverre zijn persoonlijke apparaten een risico en hoe worden actuele privacy-instellingen van apps gecontroleerd binnen de krijgsmacht?
- Defensie: Polarsteps op deny-lijst; verbod op gebruik op diensttelefoons.
- Polarsteps: FTM had toegang tot publieke tripdata; probleem met oude links is verholpen.
- Voorgaand precedent: in 2018 al beperkingen na publicaties over Strava.
| Jaar | Incident |
|---|---|
| 2018 | Verbod op bepaalde sport- en fitnessapps na blootstelling via Strava |
| 2026 | Polarsteps op deny-lijst na onderzoek van FTM |
Het voorval onderstreept dat digitale diensten, ook als ze bedoeld zijn voor recreatief gebruik, veiligheidsrisico's kunnen opleveren wanneer locatiedata beschikbaar zijn. Voor het kabinet en Defensie betekent dit voortzetting van beleid om kwetsbare data en de verspreiding daarvan strakker te reguleren binnen de krijgsmacht. Voor individuele militairen blijft de afweging tussen privacy, gebruiksgemak en operationele veiligheid relevant.
Vervolgonderzoek door mediaplatformen en mogelijke aanvullende stappen van het ministerie kunnen uitklaren of het incident bij Polarsteps aanleiding geeft voor bredere aanpassing van regels of voor technisch toezicht op welke apps op dienstapparatuur staan geïnstalleerd.