Microsoft heeft in de Patch Tuesday van 11 augustus een omvangrijke reeks beveiligingsreparaties vrijgegeven. De update sluit ongeveer 400 kwetsbaarheden en bevat meerdere patches die directe gevolgen hebben voor de veiligheid van Windows‑systemen. De urgentie is extra groot omdat één fout, een zero‑day, al werd benut door kwaadwillende partijen.
Wat is er gerepareerd?
De meest kritieke fout betreft een onderdeel dat netwerkcommunicatie regelt. Die kwetsbaarheid is geregistreerd als CVE‑2026‑68820. Door misbruik van het lek konden aanvallers volgens Microsoft SYSTEM‑rechten verwerven, de hoogste bevoegdheidslaag binnen Windows. Microsoft meldde dat onder meer de Lazarus‑groep betrokken was bij het exploiteren van dit probleem.
Daarnaast bevat de update oplossingen voor andere ernstige gaten, waaronder:
- CVE‑2026‑62832 – een lek in de Windows User Profile Service waardoor iemand met beperkte rechten instellingen van een andere gebruiker kon laden en zo administratorrechten kon krijgen. Deze kwetsbaarheid was al openbaar gemaakt vóór de patch.
- CVE‑2026‑72971 – een probleem in unionfs.sys gekoppeld aan Windows Container Isolation; minder waarschijnlijk om grootschalig te misbruiken, maar wel verholpen.
Aard en omvang van de Patch Tuesday
Microsoft gaf aan dat de update rond de 400 beveiligingslekken dichtte. De grootste categorieën betroffen:
| Type kwetsbaarheid | Ongeveer aantal |
|---|---|
| Rechtenverhoging | ±150–176 |
| Remote code execution | ±110–132 |
| Overige (informatielekken, spoofing, DoS, tampering) | Rest van de set |
Wat verandert er voor Windows 11‑gebruikers?
Voor apparaten met Windows 11 verschenen meerdere pakketupdates. Onder andere de volgende KB‑pakketten zijn genoemd:
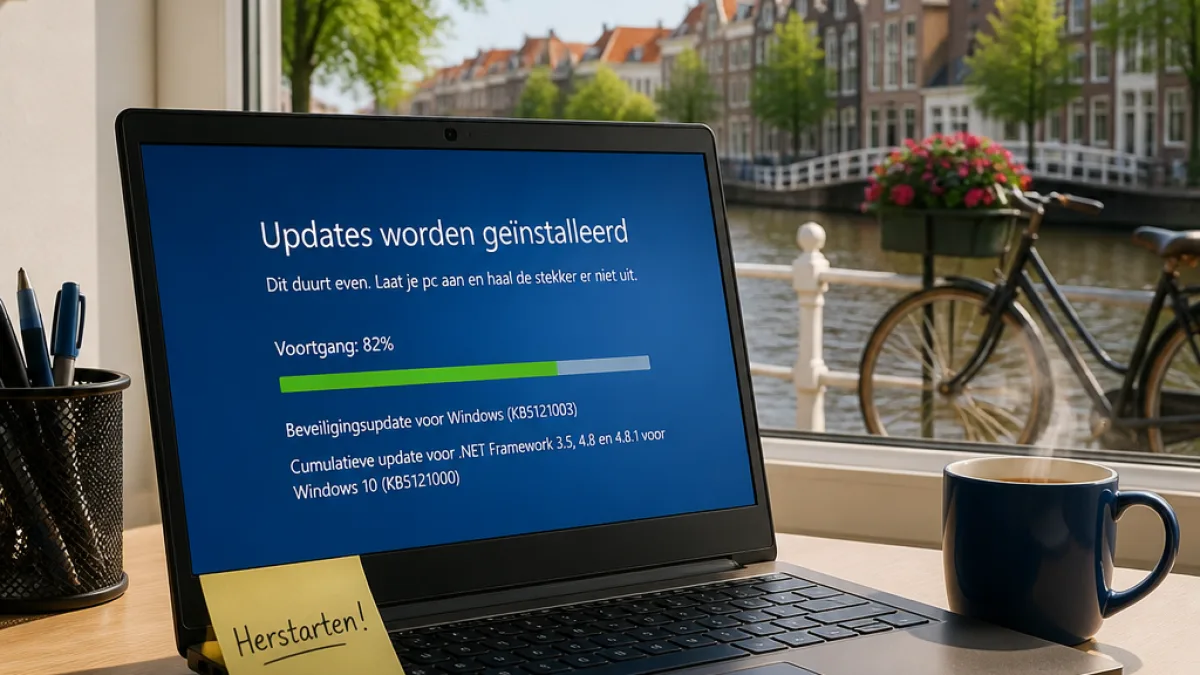
- KB5121003 – voor 24H2 en 25H2
- KB5121000 – voor 26H1
- KB5120240 – voor 23H2
Naast beveiligingsreparaties bevatten de updates ook verbeteringen aan Secure Boot, TPM‑rapportage, stabiliteit van File Explorer, Voice Access en de betrouwbaarheid van MDM‑beheer. Er zijn geen grote nieuwe functies aangekondigd; de nadruk ligt op stabiliteit en veiligheid.
Praktische gevolgen en advies voor gebruikers
Omdat één van de kwetsbaarheden al actief werd misbruikt, is het installeren van de patches voor alle Windows‑gebruikers aanbevolen. Voor een veilige afronding van het updateproces gelden de volgende praktische stappen:
- Controleer direct via Instellingen > Bijwerken en beveiliging > Windows Update of de genoemde KB‑updates beschikbaar zijn en start het installatieproces.
- Herstart uw apparaat na de installatie, want veel fixes zijn pas volledig van kracht na een herstart.
- Zorg dat firmware van apparaten up‑to‑date is, zeker als uw systeem afhankelijk is van Secure Boot‑certificaten.
- Voor organisaties: voer updates door volgens het beleid voor uitgefaseerde uitrol, maar geef prioriteit aan systemen met externe netwerktoegang of administratieve accounts.
Voor thuisgebruikers geldt: wacht niet onnodig. Het risico neemt toe zolang de zero‑day actief wordt misbruikt.
Waarom deze update belangrijk is voor Zuid‑Hollandse gebruikers
In bedrijven en instellingen binnen de provincie, waar veel servers en werkstations centralistisch of via externe toegang beheerd worden, kunnen misbruikte kwetsbaarheden leiden tot datalekken, verstoring van diensten of volledige overname van systemen. Ook consumenten die thuis netwerken delen of werken met afstandsverbindingen lopen risico's als patches niet tijdig worden toegepast.
De recente Patch Tuesday is een van de grotere updates dit jaar en benadrukt dat voortdurende aandacht voor beveiliging nodig blijft. Installeer de updates, controleer herstelpunten en zorg dat back‑ups op orde zijn om gevolgen van mogelijke incidenten zoveel mogelijk te beperken.
Samengevat: de update van 11 augustus is geen routineklus. Door de combinatie van honderden gedichte lekken en een actief misbruikte zero‑day verdient de patch directe aandacht van zowel particuliere gebruikers als IT‑beheerders.