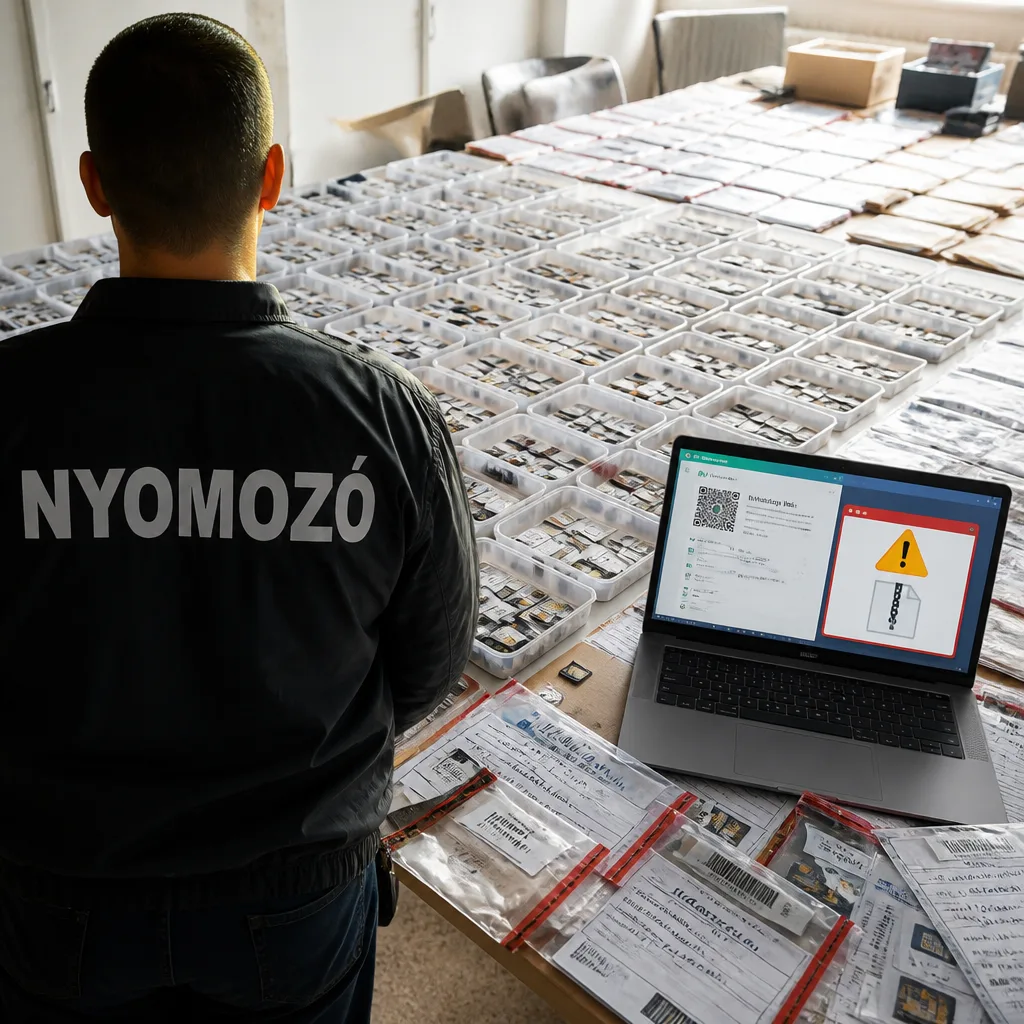
Ahmedabad — A Gujarat állam kiberbűnözési egysége két embert azonosított a szaknyelvben ismert "Boss Scam" együttesével kapcsolatban, miután körülbelül 4 500 SIM kártya technikai vizsgálatát végezték el. A nyomozás megállapításai szerint a módszer lényege a WhatsApp Web‑munkamenetek eltérítése és a cégvezetők személyének felhasználása pénzügyi utasítások kiadására.
Hogyan működött a csalás
A nyomozók szerint a csalók kezdetben magukat a Rezerv Bank of India (Reserve Bank of India) vagy más állami intézmény munkatársainak adták ki, majd ZIP fájlokat küldtek cégvezetőknek, igazgatóknak vagy alkalmazottaknak WhatsAppon vagy e-mailben. A csatolmányokban található .exe és .dll állományok rosszindulatú végrehajtható fájlokat tartalmaztak, amelyek megnyitás esetén hozzáférést adtak a támadóknak a célpont számítógépes környezetéhez és a WhatsApp Web munkamenetéhez.
Miután a támadók átvették a vezetői fiókok látszatát — saját mobiljukat a cégvezető neve alatt mentették el, és a profilfotót is felhasználták —, sürgős utasításokat küldtek a pénzügyi és számviteli osztály alkalmazottainak, utasítva őket átutalások végrehajtására.
Az érintettek és a technikai nyomok
A rendőrség azonosította a feltételezett fő elkövetőt, Imran Ali Piyada néven, aki állítólag telekommunikációs értékesítőként dolgozott olyan szolgáltatóknál, mint az Airtel, Jio, Vi és BSNL. A vizsgálat szerint Piyada ál‑SIM kártyákat, hamis telefonszámokat és egyszer használatos jelszavakat (OTP) alkalmazott.
Egy másik, a forrásban különféleképpen szereplő gyanúsított — a cikk először "Injmul", a kép aláírása szerint "Injamul" néven említi — összekötő szerepet töltött be a csalásban és más érintettekkel működött együtt. A nyomozás technikai adatainak alapján mindkét gyanúsított Nyugat‑Bengálhoz köthető helyszínen volt megtalálható.
- Technikai elemzés: ~4 500 SIM kártya vizsgálata
- Bejelentések: 251 panasz a Nemzeti Kiberbűnözés Bejelentő Portálon
- Földrajzi kiterjedés: panaszok 26 államból
A vizsgálatot az Ahmedabad rendőrfőnök, Anupam Singh Gehlot utasítására indították, és a Bűnügyi és Kiberbűnözési Szakosztály vezetői felügyelete mellett folytatták.
| Adat | Érték |
|---|---|
| Vizsgált SIM kártyák | 4 500 |
| Bejelentett panaszok | 251 |
| Érintett államok száma | 26 |
Kockázatok és nyomozási szempontok
A hatóságok hangsúlyozták, hogy a támadások kombinált technikai és társadalmi mérnöki elemekre épültek: a rosszindulatú fájlok technikailag lehetővé tették a hozzáférést, majd az impersonációs taktikák rávezették a pénzügyi alkalmazottakat a hamis utasítások teljesítésére. A módszer különösen veszélyes volt kormányzati pénzügyi és számviteli részlegek célpontjai esetén, ahol a sürgős, hivatalos kinézetű kérések kevés kétkedést váltanak ki.
A nyomozók egyben megjegyezték, hogy a vizsgálat több államból érkezett panaszokra támaszkodott, ezért a sikeres felderítéshez nagy mennyiségű technikai nyom feltárására és összevetésére volt szükség.
A jelenlegi fejlemények alapján a gujarati hatóságok őrizetben tartanak két gyanúsítottat és tovább folytatják a vizsgálatot annak megállapítására, hogy milyen további személyek, hálózatok vagy külföldi kapcsolatok játszhattak szerepet a bűncselekményekben.
A vizsgálat részletei rávilágítanak arra, hogy a kibertámadások miként kombinálják a digitális behatolást és a személyes megtévesztést, és milyen nehézséget jelent ilyen ügyek feltárása, amikor több állam és számos áldozat érintett.