De hackersgroep ShinyHunters heeft op een darkwebpagina verklaard dat zij toegang heeft gekregen tot systemen van de Amerikaanse federale recherche, de FBI, en daaruit gegevens van personeel en sollicitanten heeft gehaald. De claim, die door de groep zelf met screenshots is ondersteund, werd door ANP en internationale persagentschappen gemeld op 22 september 2026.
Wat de groep zegt en wat zichtbaar is
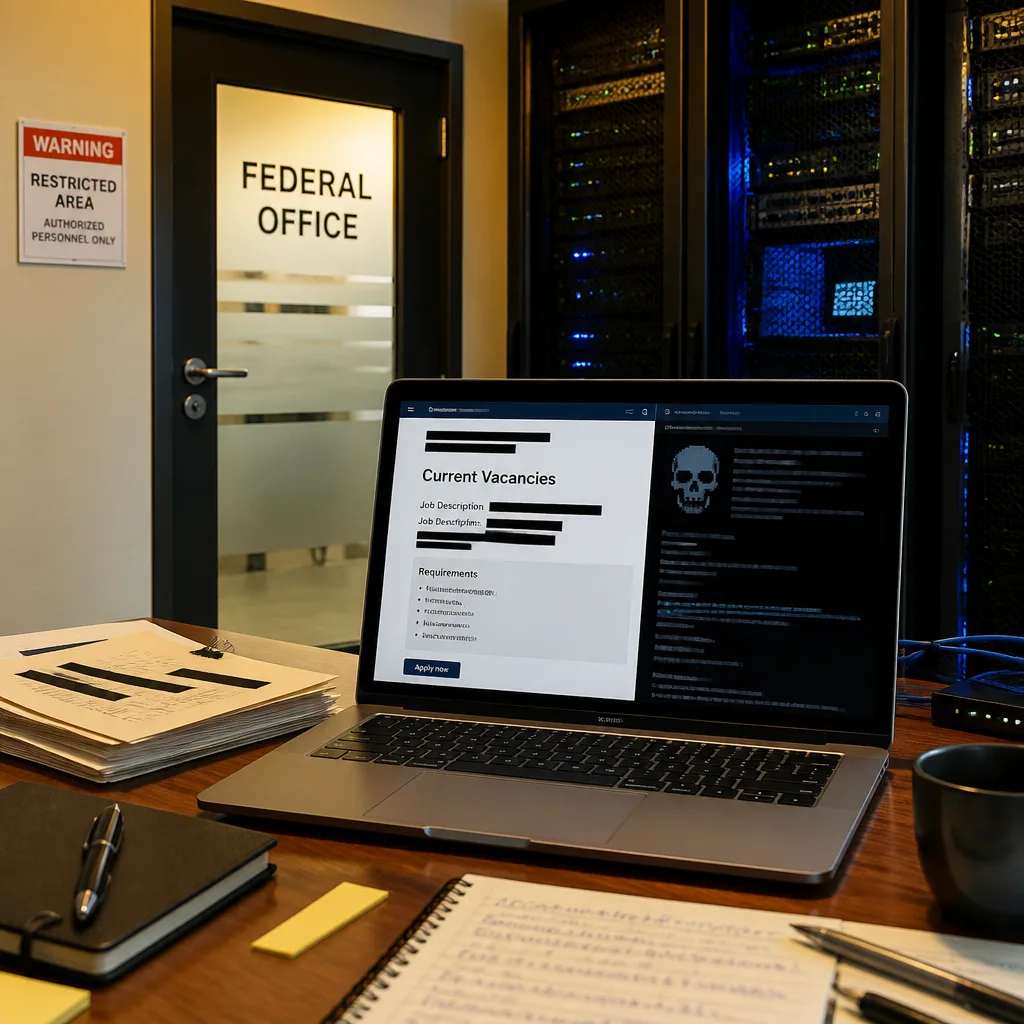
Op de gepubliceerde screenshots is volgens ShinyHunters onder meer de vacaturepagina van de FBI te zien, waarop de hackers naar eigen zeggen teksten hebben aangepast. De FBI zelf toont inmiddels een waarschuwing dat sommige systemen tijdelijk niet werken.
De groep deelde daarnaast datasets die zij naar eigen zeggen uit de systemen hebben gehaald. ShinyHunters stelt dat het materiaal informatie bevat over vrijwel alle FBI-medewerkers en mensen die bij de instantie hebben gesolliciteerd. Tot op heden hebben journalisten de door de groep gepresenteerde gegevens nauwelijks kunnen verifiëren.
Reactie en context
Volgens ShinyHunters is de vermeende inbraak een reactie op een waarschuwing die de FBI in mei heeft uitgebracht, waarin werd afgeraden losgeld te betalen aan de groep. ShinyHunters is internationaal bekend van eerdere hacks en kreeg in Nederland vooral aandacht na een aanval op telecombedrijf Odido, waarbij ruim 6 miljoen klanten werden getroffen.
Gevolgen en onzekerheden
De claims van ShinyHunters roepen vragen op over de omvang van de mogelijke datadiefstal en de gevolgen voor beveiliging en privacy. Belangrijke elementen blijven onduidelijk:
- In hoeverre de gedeelde datasets authentiek en compleet zijn;
- Welke systemen van de FBI daadwerkelijk zijn aangetast en wat de impact op operationele capaciteit is;
- of er persoonlijke, gevoelige informatie van medewerkers en sollicitanten is gelekt die tot identiteitsfraude of veiligheidsrisico's kan leiden.
De FBI heeft al intern waarschuwingen gegeven in verband met tijdelijke systeemstoringen, maar concrete bevestiging van grootschalige uitlek of details over getroffen systemen ontbreekt nog in openbaar gemaakte verklaringen.
Waarom dit internationaal van belang is
Een geslaagde aanval op de IT-omgeving van een nationale veiligheidsdienst heeft brede implicaties: vertrouwelijke informatie kan openbaar worden, onderzoekscapaciteit kan worden aangetast en het vertrouwen in digitale beveiliging van kritieke overheidsdiensten kan onder druk komen te staan. Bovendien heeft de bekendheid van ShinyHunters met grootschalige datadiefstallen in het verleden geleid tot verhoogde bezorgdheid bij bedrijven en overheden die afhankelijk zijn van digitale veiligheid.
| Claim | Door ShinyHunters gepresenteerd | Door onafhankelijke media bevestigd? |
|---|---|---|
| Toegang tot FBI-systemen | Ja (screenshots, aanpassingen vacaturepagina) | Nee, beperkt verifieerbaar |
| Gegevens van vrijwel alle medewerkers en sollicitanten | Ja (datasets gedeeld) | Nee, journalisten konden de volledigheid nog niet vaststellen |
| Reactie op FBI-waarschuwing uit mei | Jazeker, groep noemt dit als motief | Feit over de waarschuwing door FBI is publiek; motief blijft claim van groep |
De ontwikkeling wordt in binnen- en buitenland gevolgd omdat een bevestigde inbraak in zo'n centraal agentschap gevolgen kan hebben voor lopende zaken en internationale samenwerking. De loop van het onderzoek en eventuele officiële mededelingen van de FBI zullen richting geven aan de beoordeling van ernst en schaal van de mogelijk gelekte data.
Uitgebreide verificatie en mogelijke respons door Amerikaanse autoriteiten zullen langzaam duidelijkheid moeten verschaffen over de betrouwbaarheid van de claims en de reële impact op veiligheid en privacy.