Um ataque cibernético afetou os sistemas informáticos que gerem operações em vários portos da Carolina do Norte, nos Estados Unidos, interrompendo temporariamente serviços e provocando atrasos logísticos, informou a autoridade portuária estadual.
Impacto operacional e resposta inicial
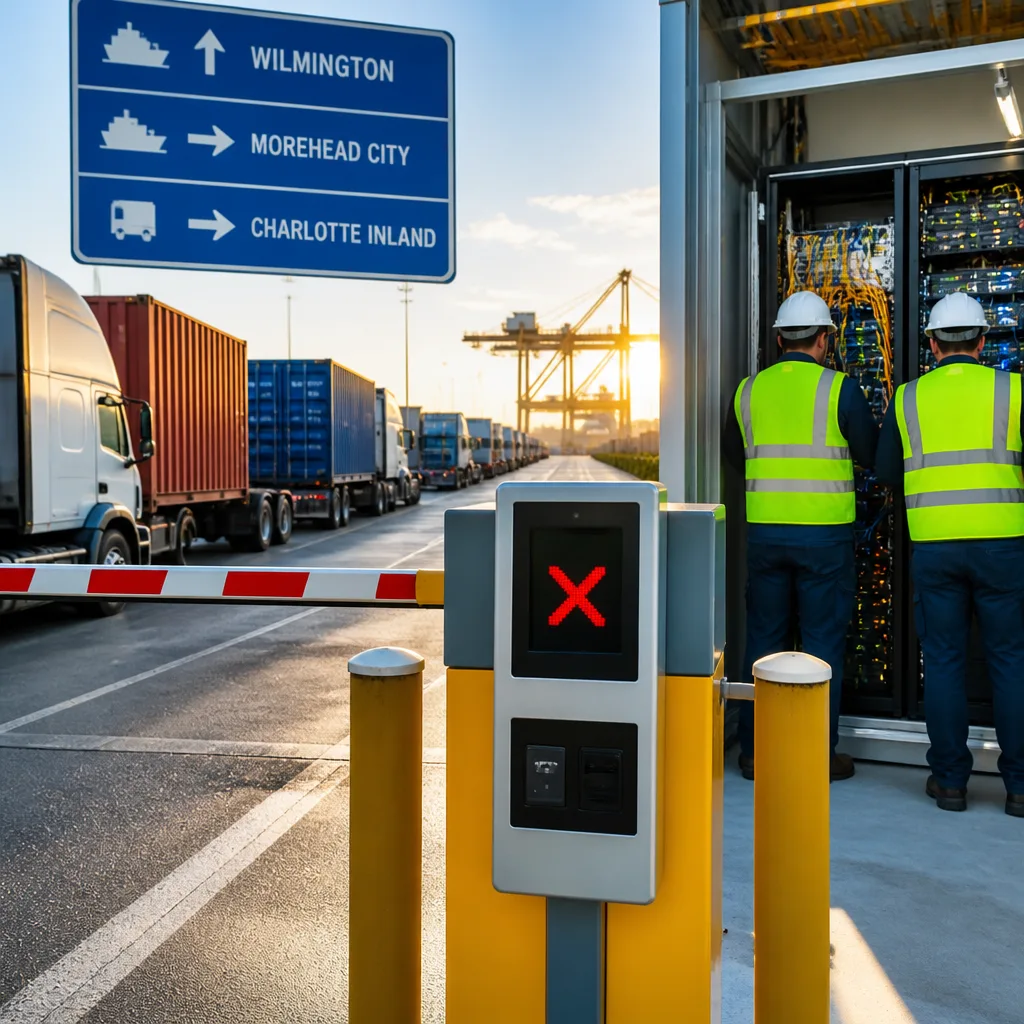
A North Carolina Ports Authority detetou a intrusão no dia 4 de agosto. Com os sistemas de tecnologia comprometidos, os portões de acesso aos três complexos — Wilmington, Morehead City e Charlotte Inland — sofreram perturbações e a abertura da infraestrutura no dia seguinte foi adiada, tendo início às 08:00 para permitir que as equipas de TI aplicassem o plano de contenção e recuperação das redes.
Embora os navios não tenham sofrido, segundo a autoridade, uma interrupção prolongada, a logística terrestre foi afectada: os portos dependem de sistemas digitais para gerir documentos de carga, agendamentos e o movimento de camiões nos portões, pelo que uma falha generalizada conduz a filas e atrasos na cadeia de abastecimento.
«À medida que nossa equipe de tecnologia continua avaliando os sistemas afetados e restaurando os serviços, atrasos podem ser esperados. Agradecemos a sua paciência».
Restauração e investigação
Nos dias seguintes à detecção, as operações de navios e as actividades nos portões regressaram a uma programação mais regular, segundo a comunicação da entidade portuária. Os trabalhos para recuperar completamente os serviços continuavam em curso no momento da divulgação pública da ocorrência.
A administração não identificou até agora um grupo responsável pela invasão nem confirmou se dados sensíveis foram exfiltrados. Para acompanhar e investigar o incidente, foram envolvidas agências estaduais e federais, incluindo o Departamento de Transportes da Carolina do Norte (NCDOT), o Departamento de Tecnologia da Informação do estado (NCDIT) e a Guarda Costeira dos Estados Unidos (USCG).
Contexto e implicações
O incidente realça a dependência crescente da logística portuária em sistemas digitais. Exemplos de processos afetados incluem controlo de acesso de veículos, validação de documentos e coordenação de encaixe e retirada de contentores. Mesmo sem uma paragem total das operações marítimas, as falhas em camadas de TI de suporte podem criar gargalos significativos nas cadeias de transporte terrestre e no fluxo de mercadorias.
- Portos afetados: Wilmington, Morehead City, Charlotte Inland.
- Data de detecção: 4 de agosto.
- Agências envolvidas na resposta: NCDOT, NCDIT, USCG.
| Porto | Situação imediata |
|---|---|
| Wilmington | Abertura dos portões retardada; operações terrestres afectadas |
| Morehead City | Sistemas fora do ar temporariamente; planeamento de recuperação em curso |
| Charlotte Inland | Interrupção dos controlos de entrada/saída; restabelecimento gradual |
Para operadores e clientes destes terminais, o episódio sublinha a necessidade de planos de contingência testados e de redundâncias que permitam manter fluxos críticos mesmo quando subsistemas de TI falham. A restauração dos serviços essenciais não elimina o impacto acumulado em prazos de entrega e custo logístico, pelo que usufruidores devem manter expectativas de lentidão e monitorizar comunicações oficiais.
O que fica por apurar
Permanecem por esclarecer detalhes centrais para a avaliação completa do incidente: a origem exacta da intrusão, a vulnerabilidade explorada, se houve roubo de dados e a dimensão temporal da exposição. A participação de agências federais indica que a investigação seguirá padrões para infra‑estruturas críticas, mas só após a conclusão das análises será possível aferir responsabilidades e anunciar medidas correctivas permanentes.
O caso insere‑se num contexto global de crescente incidência de ataques a infra‑estruturas logísticas e de transporte, onde actores maliciosos visam tanto o lucro imediato como a disrupção estratégica. Para empresas e entidades públicas, a lição prática é reforçar defesas, segmentar redes e treinar equipas para reduzir o tempo de recuperação — e, quando possível, minimizar o efeito cascata sobre a economia real.
Bruno Vaz Loureiro
Editor de Tecnologia, WE NEWS