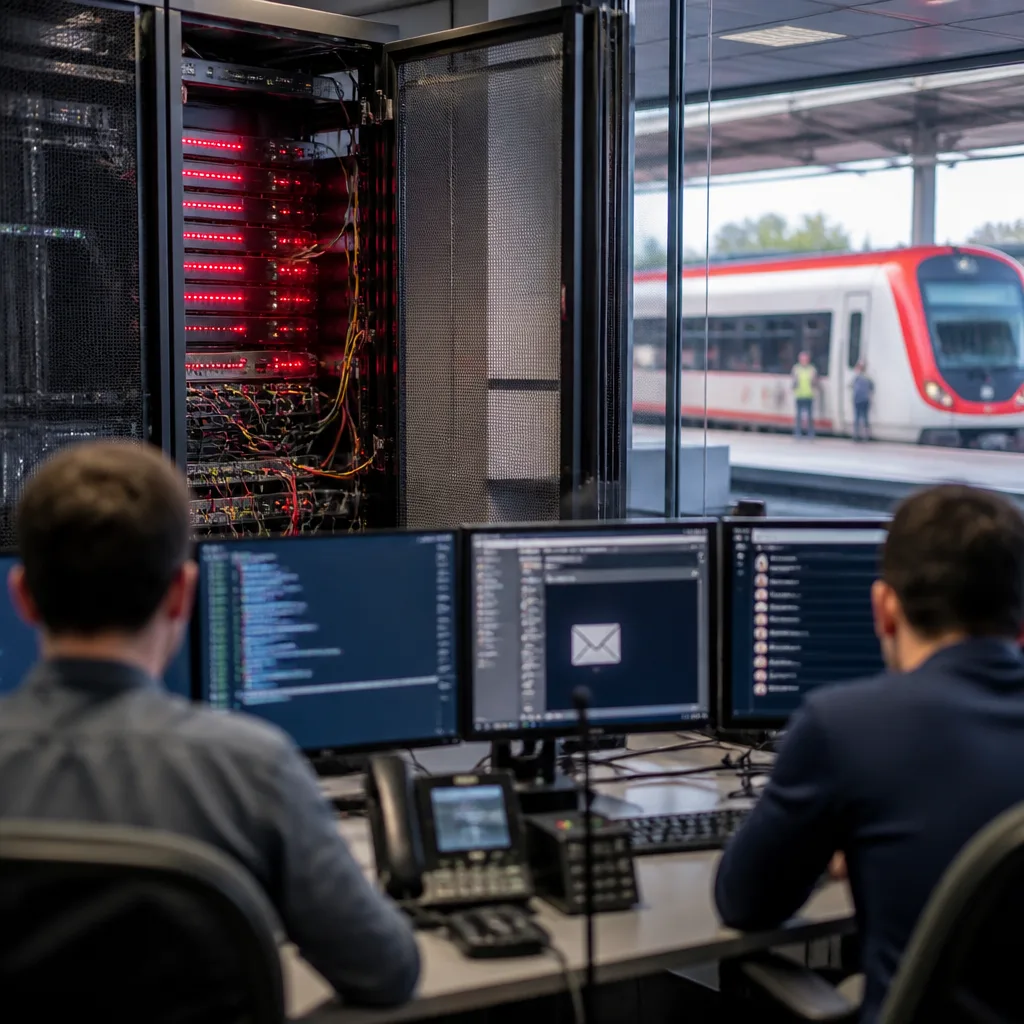
Renfe ha abierto una investigación interna por un incidente de ciberseguridad cuyo origen, según los indicios técnicos recabados, se sitúa en servidores de Adif previamente comprometidos y que mantenían interconexión con sistemas de la compañía ferroviaria.
Respuesta inmediata y medidas adoptadas
La empresa activó de forma inmediata los protocolos de respuesta a incidentes, procediendo a aislar los entornos afectados y a desplegar medidas extraordinarias de protección. Además, Renfe ha contratado el apoyo de especialistas independientes en ciberseguridad para la investigación y fortalecimiento de las defensas.
Según la información facilitada por la compañía, el análisis inicial apunta a que los atacantes pudieron extraer una cantidad limitada de datos de usuarios, fundamentalmente nombres y direcciones de correo electrónico. Por el momento, la compañía asegura que no existen evidencias concluyentes de que esos datos se hayan divulgado públicamente.
«Por el momento, tampoco existen evidencias de acceso a datos bancarios, financieros, medios de pago, DNIs u otra información especialmente sensible»
Estado del servicio y continuidad operativa
Renfe ha subrayado que la prestación del servicio ferroviario se mantiene operativa y garantizada para los viajeros. El incidente, según la compañía, se produce tras varias semanas en las que se detectaron intentos continuados de intrusión que fueron bloqueados por los mecanismos de protección implementados.
La empresa recalca que dispone de las máximas certificaciones y estándares de seguridad aplicables a infraestructuras críticas y que realiza inversiones continuas en monitorización y protección de sus sistemas.
Colaboración con autoridades y próximos pasos
Renfe ha indicado que colabora con las autoridades competentes para esclarecer los hechos y que la investigación técnica continúa en curso. El enfoque de la compañía se centra en:
- Determinar el alcance real del acceso a los sistemas y los datos afectados.
- Comprobar si ha habido exfiltración o divulgación pública de información.
- Reforzar las medidas de contención y mitigación en los entornos interconectados con Adif.
En paralelo, se realizarán auditorías y pruebas adicionales para evaluar la robustez de los controles existentes y cerrar posibles vectores de ataque. Renfe también ha manifestado que, por ahora, no se han identificado indicios de acceso a información sensible como datos de pago o documentos de identidad.
Contexto: infraestructuras críticas y riesgo persistente
El incidente vuelve a poner de relieve la vulnerabilidad de sistemas interconectados en sectores considerados estratégicos. La interdependencia entre operadores —en este caso, Adif y Renfe— implica que una brecha en un proveedor o en equipos de gestión de infraestructuras puede tener repercusiones en servicios de ámbito nacional.
| Aspecto | Estado según Renfe |
|---|---|
| Origen del incidente | Servidores de Adif previamente comprometidos |
| Datos potencialmente accedidos | Nombres y correos electrónicos (limitado) |
| Datos sensibles | No evidencias de acceso a datos bancarios, DNIs o medios de pago |
| Servicio ferroviario | Operativo y garantizado |
Las empresas implicadas y las autoridades de ciberseguridad deberán determinar no solo la autoría del ataque, sino también reforzar protocolos de compartición de información y coordinación entre operadores para limitar el riesgo de propagación entre sistemas interconectados.
Renfe continuará informando a medida que avance la investigación y recomienda a los usuarios extremar la prudencia frente a posibles intentos de suplantación de identidad (phishing) que pudieran utilizar correos comprometidos.