La Guardia Civil ha desmantelado una red dedicada a ciberestafas que, según la investigación, cometió un fraude superior a un millón de euros mediante la suplantación de una entidad bancaria. La operación, que se ha desarrollado en varias fases, incluye detenciones y registros en inmuebles de Terrassa, Badalona, Madrid y Cartagena, y ha dejado 29 detenidos y 57 investigados.
Modo operativo y origen de la investigación
La investigación, iniciada en 2025 a raíz de denuncias presentadas en la provincia de Huesca, permitió a los agentes situar el núcleo del fraude en campañas combinadas de smishing (mensajes SMS fraudulentos) y vishing (llamadas en las que se suplanta a gestores bancarios). Los mensajes empujaban a las víctimas a contactar con falsos gestores, que a su vez instruían y guiaban a las personas para facilitar la extracción de fondos.
«La red enviaba 100.000 SMS por hora desde un centro de llamadas»
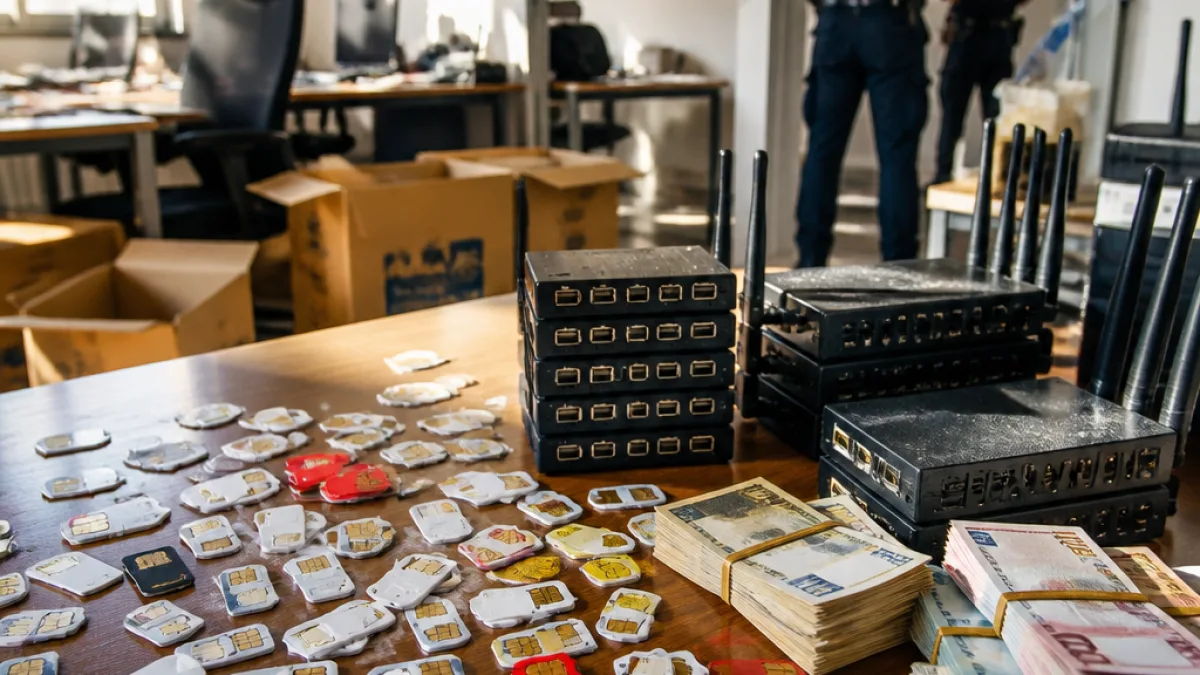
En marzo, durante una de las fases del operativo, la Guardia Civil registró inmuebles en distintas localidades, entre ellas Terrassa. En esos registros se localizó un centro de llamadas con capacidad técnica para el envío masivo de mensajes y se practicaron detenciones de miembros de la cúpula de la organización.
Material intervenido y cifras
Los registros iniciales permitieron la intervención de efectivo, dispositivos y tarjetas que la investigación relaciona con la operativa ilícita. La dimensión técnica y logística de la red se evidencia en los elementos incautados, que la Guardia Civil considera clave para la perpetración de los fraudes.
| Concepto | Cantidad |
|---|---|
| Efectivo intervenido | 57.520 euros |
| Tarjetas SIM | 365 |
| Tarjetas bancarias | 176 |
| Dispositivos de envío masivo de SMS | 95 |
| Teléfonos móviles | 70 |
Canalización del dinero y puntos de extracción
Según la Guardia Civil, los fondos obtenidos por la organización se canalizaban a través de mulas económicas, personas que movían y extraían el dinero en cajeros automáticos para evitar su localización directa con las denuncias de las víctimas. La retirada de efectivo se concentró en cajeros de Barcelona, Madrid y Murcia, si bien parte de la infraestructura logística se halló en Terrassa y Badalona.
- 43 víctimas identificadas, todas residentes en Aragón.
- Operativa basada en el envío masivo de SMS y llamadas fraudulentas.
- Red con infraestructura localizada en varias localidades catalanas, entre ellas Terrassa.
Contexto y consecuencias locales
La aparición de un centro de llamadas en Terrassa vinculado a esta trama plantea interrogantes sobre el uso de inmuebles y recursos locales en redes que actúan a escala interregional. Aunque las denuncias se presentaron en Huesca y las víctimas residen en Aragón, la intervención en Terrassa evidencia que la ciudad fue utilizada como punto de apoyo logístico para la ejecución y la extracción de los fraudes.
El caso se enmarca en una serie de procedimientos recientes contra estafas por smishing y vishing en los que las capacidades técnicas —envío masivo de mensajes, multiplicidad de líneas y uso de mulas— aceleran y multiplican el daño a las víctimas. Las autoridades han subrayado la complejidad para rastrear el destino final de los fondos cuando se emplean circuitos que operan en varias comunidades autónomas.
La investigación continúa abierta y la Guardia Civil mantiene la línea de trabajo sobre los aspectos económicos y tecnológicos del fraude, así como la identificación de más personas implicadas en la red de apoyo y extracción de fondos. Las diligencias seguirán su curso para concretar responsabilidades penales y el alcance de la operativa desmantelada en Terrassa y otras localidades.